WireGuard Nasıl Kurulur? Kendinize Özel VPN'inizi Kurun (2026 Rehberi)
- WireGuard Nedir ve Neden VPN Dünyasında Devrim Yarattı?
- WireGuard vs. OpenVPN vs. Eski VPN Protokolleri (Karşılaştırma Tablosu)
- Neden Kendi VDS Sunucunuzda WireGuard Kurmalısınız?
- Kurulum Öncesi Sunucu ve İşletim Sistemi Hazırlığı
- Adım 1: Sunucuyu Güncelleme ve Temel Paketler
- Adım 2: Otomatik WireGuard Kurulum Scriptini Çalıştırma
- Adım 3: Sihirbaz Ayarları ve İlk Kullanıcı Yapılandırması
- Adım 4: QR Kod ile Telefona Şipşak Bağlantı (iOS & Android)
- Adım 5: Windows ve macOS Bilgisayarlara Bağlantı (.conf)
- Yeni Kullanıcı Ekleme, Silme ve Anlık Trafik İzleme (wg show)
- İleri Seviye Optimizasyonlar: PersistentKeepalive, Kill-Switch & DNS
- Sık Karşılaşılan Sorunlar ve Çözüm Yolları
- Brnchost ile Maksimum Hızda WireGuard Deneyimi
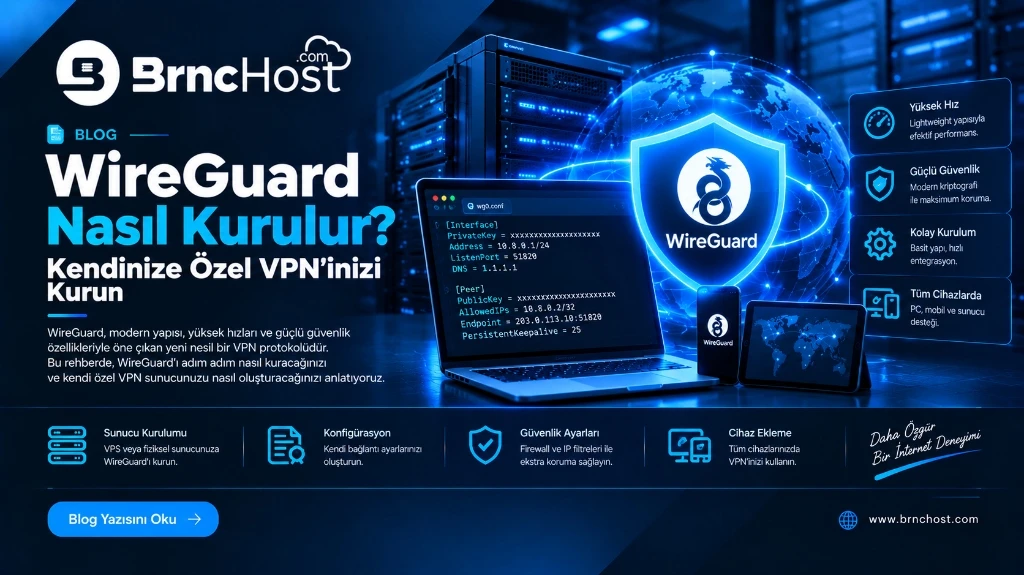
Yıllardır VPN teknolojilerinde değişmeyen bir ikilem vardı: "Güvenlik mi, yoksa Hız mı?". Eski nesil VPN protokollerinden OpenVPN üst düzeyde güvenliydi ancak yüz binlerce satırlık hantal kod mimarisi sebebiyle cihazların işlemcisini yoruyor, hızları düşürüyor ve mobil cihazlarda şarjı adeta sömürüyordu. IPsec ve PPTP gibi protokoller ise hızlı olsa da günümüz modern kriptografi standartlarının çok gerisinde kalmıştı.
2020'li yıllarla birlikte sahneye çıkan WireGuard, bu ezberi kökünden yıktı. Linux'un kurucusu Linus Torvalds tarafından bile "gerçek bir sanat eseri" olarak nitelendirilen WireGuard; son teknoloji kriptografisi, akıl almaz transfer hızları, sıfıra yakın ping artışı ve mobil cihazlardaki pil tasarrufu ile modern internetin yeni standardı haline geldi.
Eğer siz de hazır ticari VPN uygulamalarının bağlantı kopmalarından, ping yükselmesinden, fahiş aylık abonelik ücretlerinden ve telefon bataryanızı tüketmesinden bıktıysanız; kendi VDS sunucunuz üzerinde WireGuard VPN kurmanın tam zamanı! Bu rehberde, sıfır kodlama bilgisiyle bile yalnızca 2 dakika içinde kendi özel WireGuard sunucunuzu nasıl ayağa kaldıracağınızı ve telefonunuza tek bir QR kod okutarak nasıl bağlanacağınızı adım adım anlatıyoruz.
WireGuard Nedir ve Neden VPN Dünyasında Devrim Yarattı?
WireGuard, geleneksel VPN protokollerinin getirdiği tüm karmaşıklığı ortadan kaldırmak amacıyla sıfırdan geliştirilmiş, açık kaynaklı ve modern bir sanal özel ağ (VPN) protokolüdür. Onu diğer tüm protokollerden ayıran temel faktörler şunlardır:
- Ultra Kompakt Kod Mimarisi (4.000 Satır Kod): OpenVPN yaklaşık 400.000 satır, IPsec ise 100.000'lerce satır C kodundan oluşur. Bu devasa kod tabanı, güvenlik açıklarını tespit etmeyi zorlaştırır. WireGuard ise sadece 4.000 satır koddur! Kodun bu kadar temiz olması güvenlik denetimlerini kolaylaştırır, sıfır açık bırakır ve işlemciye binen yükü neredeyse yok eder.
- Linux Çekirdeğine Doğrudan Entegre (Kernel Space): Eski VPN'ler "kullanıcı alanı" (user space) ile "çekirdek alanı" (kernel space) arasında sürekli veri kopyalayarak çalışır ve bu durum gecikmeye yol açar. WireGuard ise Linux 5.6+ çekirdeğine doğrudan gömülüdür. Veri paketleri çekirdek seviyesinde yönlendirildiği için donanımın izin verdiği maksimum bant genişliğine ulaşır.
- Modern ve Kırılamaz Kriptografi: WireGuard eskimiş algoritmalar yerine son teknoloji kriptografik temelleri kullanır:
• Simetrik şifreleme ve kimlik doğrulama için ChaCha20-Poly1305
• Asimetrik anahtar değişimi için Curve25519 (ECDH)
• Hızlı özetleme için BLAKE2s
• Anahtar türetme için HKDF - Sıfır Pil Tüketimi (Connectionless UDP): Telefonunuz uyku moduna geçtiğinde WireGuard arka planda sürekli canlı kalma sinyalleri (keepalive) gönderip pili tüketmez. Paket gönderileceği anda saniyenin onda birinde uyanır. Bu sayede iOS ve Android cihazlarda pil tüketimi OpenVPN'e göre %60 daha düşüktür.
- Işık Hızında Yeniden Bağlanma: Wi-Fi ağından mobil veriye (4.5G/5G) geçtiğinizde veya tünel koptuğunda dakikalarca "Bağlanıyor..." yazısı beklemezsiniz; IP adresi anında güncellenir ve bağlantı milisaniyeler içinde kesintisiz sürer.
WireGuard vs. OpenVPN vs. Eski VPN Protokolleri (Karşılaştırma Tablosu)
Farkı teknik olarak daha iyi görebilmeniz için hazırladığımız karşılaştırma tablosunu inceleyin:
| Özellik / Kriter | WireGuard | OpenVPN | IPsec / IKEv2 |
|---|---|---|---|
| Kod Boyutu | ~4.000 satır (Ultra Hafif) | ~400.000 satır (Hantal) | ~100.000+ satır (Karmaşık) |
| Çalışma Katmanı | Linux Kernel Space (Çekirdek) | User Space (Kullanıcı Alanı) | Kernel / User Space |
| Veri Aktarım Hızı | Maksimum (1 Gbps+ Hat Kapasitesi) | Orta / Yüksek CPU Tüketimi | Yüksek |
| Gecikme (Ping Artışı) | Yok denecek kadar az (<1-2 ms) | Hissedilir (5-15 ms) | Düşük (3-8 ms) |
| Mobil Pil Tasarrufu | Mükemmel (Uyku modunu destekler) | Zayıf (Pili hızlı tüketir) | Orta |
| Mobilde Kurulum Kolaylığı | Tek saniyede QR Kod Okutma | Sertifika ve .ovpn aktarma | Sertifika / Parola girişi |
| Kriptografi Standartları | ChaCha20, Poly1305, Curve25519 | AES-256-GCM, RSA, OpenSSL | AES-CBC, SHA-256 |
Neden Kendi VDS Sunucunuzda WireGuard Kurmalısınız?
Piyasadaki hazır VPN şirketlerinin sunucuları binlerce kullanıcı tarafından ortak kullanılır. Bu nedenle Netflix, Exxen, Steam, Riot Games, bankacılık siteleri ve kripto borsaları bu IP'leri anında tespit edip "VPN Kullanımı Algılandı" uyarısıyla erişiminizi kilitler.
Brnchost üzerinden kiralayacağınız bir VDS sunucu üzerine WireGuard kurduğunuzda ise:
- Yalnızca Size Ait Statik IP: IP adresiniz tamamen temizdir, başkalarıyla paylaşılmaz ve hiçbir servis tarafından kara listeye alınmaz.
- Sıfır Log Politikası: Sunucu tamamen sizin yönetiminizdedir. Hangi sitelere girdiğiniz veya indirdiğiniz dosyalar hiçbir şirketin veritabanına kaydedilmez.
- 1 Gbit/S Simetrik Port: Ev veya ofis internetinizin sunduğu maksimum indirme ve yükleme hızını kayıpsız kullanırsınız.
- Düşük Maliyet: Yıllık hazır VPN aboneliklerine dövizle servet ödemek yerine, kendi sunucunuzu çok daha ekonomik fiyata kullanabilirsiniz.
Kurulum Öncesi Sunucu ve İşletim Sistemi Hazırlığı
WireGuard'ın maksimum verimle çalışması için aşağıdaki basit gereksinimler yeterlidir:
- Sanal Sunucu (VDS): 1 vCPU ve 1 GB RAM kapasiteli standart bir Linux VDS paketi onlarca cihazın trafiğini taşımak için bile fazlasıyla yeterlidir. Düşük gecikme için Türkiye lokasyon önerilir.
- İşletim Sistemi: WireGuard yerel çekirdek modülü olarak Linux 5.6+ ile gelir. Bu nedenle en stabil dağıtımlar Ubuntu 22.04 LTS veya Ubuntu 24.04 LTS'dir (Debian 11/12 de mükemmel çalışır).
- Erişim Yetkisi: Sunucuya SSH üzerinden
rooterişimi.
Adım 1: Sunucuyu Güncelleme ve Temel Paketler
SSH istemciniz (PuTTY veya Windows Terminal) ile VDS sunucunuza bağlandıktan sonra, öncelikle sistem paketlerimizi güncelleyelim ve gerekli yardımcı araçları (curl, wget, iptables) kuralım:
apt update && apt upgrade -y && apt install -y curl wget qrencode iptablesqrencode paketi, terminal ekranında mobil cihazlar için taranabilir QR kod üretilmesini sağlayan sihirli kütüphanedir.
Adım 2: Otomatik WireGuard Kurulum Scriptini Çalıştırma
WireGuard'ı elle yapılandırmak yerine, açık kaynak topluluğu tarafından geliştirilen ve dünya genelinde en çok tercih edilen güvenilir WireGuard Install Script aracını kullanacağız. Aşağıdaki komutu kopyalayıp terminalinize yapıştırın ve Enter'a basın:
wget https://git.io/wireguard -O wireguard-install.sh && bash wireguard-install.shBu komut, resmi kurulum scriptini sunucunuza indirir ve etkileşimli kurulum sihirbazını başlatır.
Adım 3: Sihirbaz Ayarları ve İlk Kullanıcı Yapılandırması
Script başladığında sizden birkaç temel parametreyi onaylamanızı isteyecektir. Ayarlar oldukça basittir:
- IPv4 or IPv6 public address: Script, VDS sunucunuzun dış IP adresini otomatik olarak tespit eder. Doğru IP görünüyorsa hiçbir şeye dokunmadan doğrudan
Entertuşuna basın. - Public interface: Ağ arayüzünüzü (genellikle
eth0veyaens18) otomatik seçer.Enterile onaylayın. - WireGuard interface name: Varsayılan olarak
wg0gelir.Enterile geçin. - Server WireGuard IPv4: Dahili VPN ağ geçidi IP'sidir (varsayılan
10.66.66.1).Entertuşuna basın. - Server WireGuard port [1-65535]: WireGuard'ın dinleyeceği UDP portudur. Standart port 51820'dir. Özel bir port gereksiniminiz yoksa
Enter'a basın. - First client name: İlk cihazınız için bir profil adı yazın (boşluk ve Türkçe karakter kullanmayın). Örneğin:
telefonumveyabrnc-pc. - DNS resolver [1-6]: VPN tüneli içindeyken hangi DNS sunucusunun kullanılacağını seçin:
• 1) Cloudflare (1.1.1.1): En hızlı ve gizlilik odaklı DNS.
• 2) Google (8.8.8.8): Kararlı ve küresel DNS.
• 3) AdGuard DNS: Reklamları ve zararlı siteleri VPN seviyesinde engelleyen popüler tercih.
İstediğiniz seçeneğin numarasını (Örn:1) yazıp Enter'a basın.
Tüm seçimleri tamamladıktan sonra script gerekli çekirdek modüllerini yükleyecek, firewall (UFW/iptables) yönlendirmelerini yapacak ve WireGuard servisini arka planda aktif edecektir. Bu işlem yalnızca 15-20 saniye sürer!
Adım 4: QR Kod ile Telefona Şipşak Bağlantı (iOS & Android)
İşte WireGuard'ı rakiplerinden ayıran en büyüleyici özellik! Kurulum tamamlandığı anda terminal ekranınızda kocaman bir ASCII QR Kodu belirecektir:
- Apple App Store veya Google Play Store'dan resmi ücretsiz "WireGuard" uygulamasını indirin.
- Uygulamayı açın ve sağ üstteki "+" (Ekle) butonuna dokunun.
- Açılan menüden "QR Kod Tara" (Create from QR code) seçeneğini seçin.
- Telefonunuzun kamerasını bilgisayar ekranınızdaki terminalde çıkan QR koda doğru tutun.
- Tünele bir isim verin (Örn:
Brnchost VPN) ve kaydedin. - Anahtarı açtığınız anda bağlantınız aktif! Artık telefonunuz 1 Gbps hızlı ve şifreli tünel üzerinden internete çıkmaktadır.
Adım 5: Windows ve macOS Bilgisayarlara Bağlantı (.conf)
Masaüstü veya dizüstü bilgisayarlarda kamerayla QR kod taramak yerine oluşturulan .conf dosyasını kullanırız.
Script, oluşturduğunuz istemci dosyasını sunucunuzda /root/telefonum.conf (veya verdiğiniz isimle) olarak kaydetmiştir. Bu dosyayı bilgisayarınıza almanın 2 kolay yolu vardır:
Yöntem A: Terminalden Kopyalama (Not Defteri)
- Terminalde şu komutu çalıştırın:
cat /root/telefonum.conf - Ekrana gelen
[Interface]ve[Peer]bloklarını mouse ile baştan sona kopyalayın. - Bilgisayarınızın masaüstünde yeni bir metin belgesi açın, içine yapıştırın ve dosyayı
brnc-vpn.confolarak kaydedin.
Yöntem B: SFTP / FileZilla ile İndirme
FileZilla veya WinSCP programı ile VDS sunucunuza (Port 22, root kullanıcı adı ve şifrenizle) bağlanıp /root/ dizinindeki .conf dosyasını masaüstünüze sürükleyip bırakabilirsiniz.
Masaüstü Uygulamasında Bağlanma:
- wireguard.com/install adresinden Windows veya macOS istemcisini indirip kurun.
- Programı açıp "Add Tunnel" (Tünel Ekle) veya "Import tunnel(s) from file" butonuna tıklayın.
- Masaüstünüzdeki
.confdosyasını seçin. - "Activate" (Etkinleştir) butonuna basın. Tünel anında açılır; hiçbir bekleme veya gecikme olmadan IP adresiniz VDS IP'niz ile değişir.
Yeni Kullanıcı Ekleme, Silme ve Anlık Trafik İzleme (wg show)
Kendi WireGuard sunucunuzu ailenizle, arkadaşlarınızla paylaşabilir veya laptop, tablet gibi diğer cihazlarınız için ayrı ayrı profiller üretebilirsiniz.
Yeni bir kullanıcı açmak veya mevcut bir kullanıcıyı silmek için terminalde tekrar scripti çalıştırmanız yeterlidir:
bash wireguard-install.sh
Karşınıza çıkan menüden:
• 1) Add a new client: Yeni bir isim girerek anında yeni bir QR kod ve .conf dosyası üretir.
• 2) Remove an existing client: Artık erişmesini istemediğiniz kullanıcının anahtarını siler.
• 3) Uninstall WireGuard: WireGuard'ı ve tüm konfigürasyonu sunucudan kaldırır.
Anlık Bağlantı ve Trafik Durumunu Görme:
Sunucunuzda hangi cihazların bağlı olduğunu, son el sıkışma zamanlarını ve ne kadar veri transferi (download/upload) yaptıklarını görmek için terminale şu basit komutu yazın:
wg show
Ekranda her istemcinin public anahtarı, transfer edilen bayt miktarı ve latest handshake süresi canlı olarak listelenecektir.
İleri Seviye Optimizasyonlar: PersistentKeepalive, Kill-Switch & DNS
WireGuard'ınızı mükemmel hale getirmek için uygulayabileceğiniz profesyonel ipuçları:
1. NAT Arkasında Kesintisiz Bağlantı (PersistentKeepalive = 25)
Ev modemleri veya mobil operatörlerin NAT tabloları bazen hareketsiz UDP oturumlarını birkaç dakika sonra kapatabilir. Bunun önüne geçmek ve bağlantının hiçbir zaman uykuya dalmamasını sağlamak için istemci .conf dosyasındaki [Peer] bloğunun altına şu satırı ekleyin:
PersistentKeepalive = 25Bu ayar, tünelin her 25 saniyede bir ufak bir ping atarak açık kalmasını sağlar.
2. Kill-Switch (Tüm Trafiği Zorunlu Kılma)
İstemci dosyanızda AllowedIPs = 0.0.0.0/0, ::/0 yazdığından emin olun. Bu parametre, cihazınızdaki tüm internet trafiğinin (IPv4 ve IPv6) zorunlu olarak VPN üzerinden akmasını sağlar ve olası gerçek IP sızıntılarını tamamen engeller.
3. DNS Sızıntısı (DNS Leak) Doğrulaması
WireGuard'a bağlandıktan sonra tarayıcınızdan dnsleaktest.com adresine gidin. Görünen IP adresinizin VDS sunucu IP'si olduğunu ve DNS sorgularınızın yerel operatörünüz yerine Cloudflare/Google olarak çıktığını teyit edin.
Sık Karşılaşılan Sorunlar ve Çözüm Yolları
- "Handshake gerçekleşmiyor / Gönderilen veri artıyor ama alınan veri 0":
Bu durum, istemcinin sunucuya UDP paketlerini ulaştıramadığını gösterir. VDS sağlayıcınızın veya sunucudaki güvenlik duvarınızın UDP 51820 portuna izin verdiğinden emin olun. Terminaldeufw allow 51820/udpkomutunu çalıştırabilirsiniz. - "Bağlantı kuruluyor fakat web siteleri açılmıyor":
Sunucuda IP forwarding kapalı kalmış olabilir./etc/sysctl.confdosyasını açıpnet.ipv4.ip_forward=1satırının başındaki diyez (#) işaretini kaldırın ve terminaldesysctl -pkomutunu verin. - "WireGuard servisi başlamıyor":
Çekirdek modülünün durumunu kontrol edin:systemctl status wg-quick@wg0. Hata varsa sunucuyurebootkomutuyla bir kez yeniden başlatın.
Brnchost ile Maksimum Hızda WireGuard Deneyimi
WireGuard gibi ultra hızlı bir VPN protokolünün hakkını verebilmek için omurga altyapınızın güçlü olması gerekir. Brnchost'un Tier-3 veri merkezinde barınan yüksek performanslı VDS sunucuları ile:
• 1 Gbit/S kesintisiz port hızı ile 4K/8K video ve indirmelerde takılma yaşamazsınız.
• AMD Ryzen 9 serisi yüksek frekanslı işlemcilerimizle kriptografik hesaplamalar anında tamamlanır, ping süreniz ev internetinizle neredeyse eşit kalır.
• Dilerseniz doğrudan hazır WireGuard VPN Kiralama hizmetimizden faydalanabilir, ya da kiralayacağınız bir VDS üzerine kurulum için Her gün teknik destek ekibimizden ücretsiz yardım alabilirsiniz!
Özgür ve hızlı bir internete adım atmak işte bu kadar kolay! İster mobil cihazlarınızda gizliliğinizi koruyun, ister indirmelerde düşük ping ile sınırsız bant genişliğinin keyfini çıkarın. Doğrudan hazır kurulumlu bir çözüm için WireGuard VPN Satın Al paketlerimizi inceleyebilir veya diğer VPN protokolleri hakkında bilgi almak için OpenVPN Nasıl Kurulur? rehberimize göz atabilirsiniz.